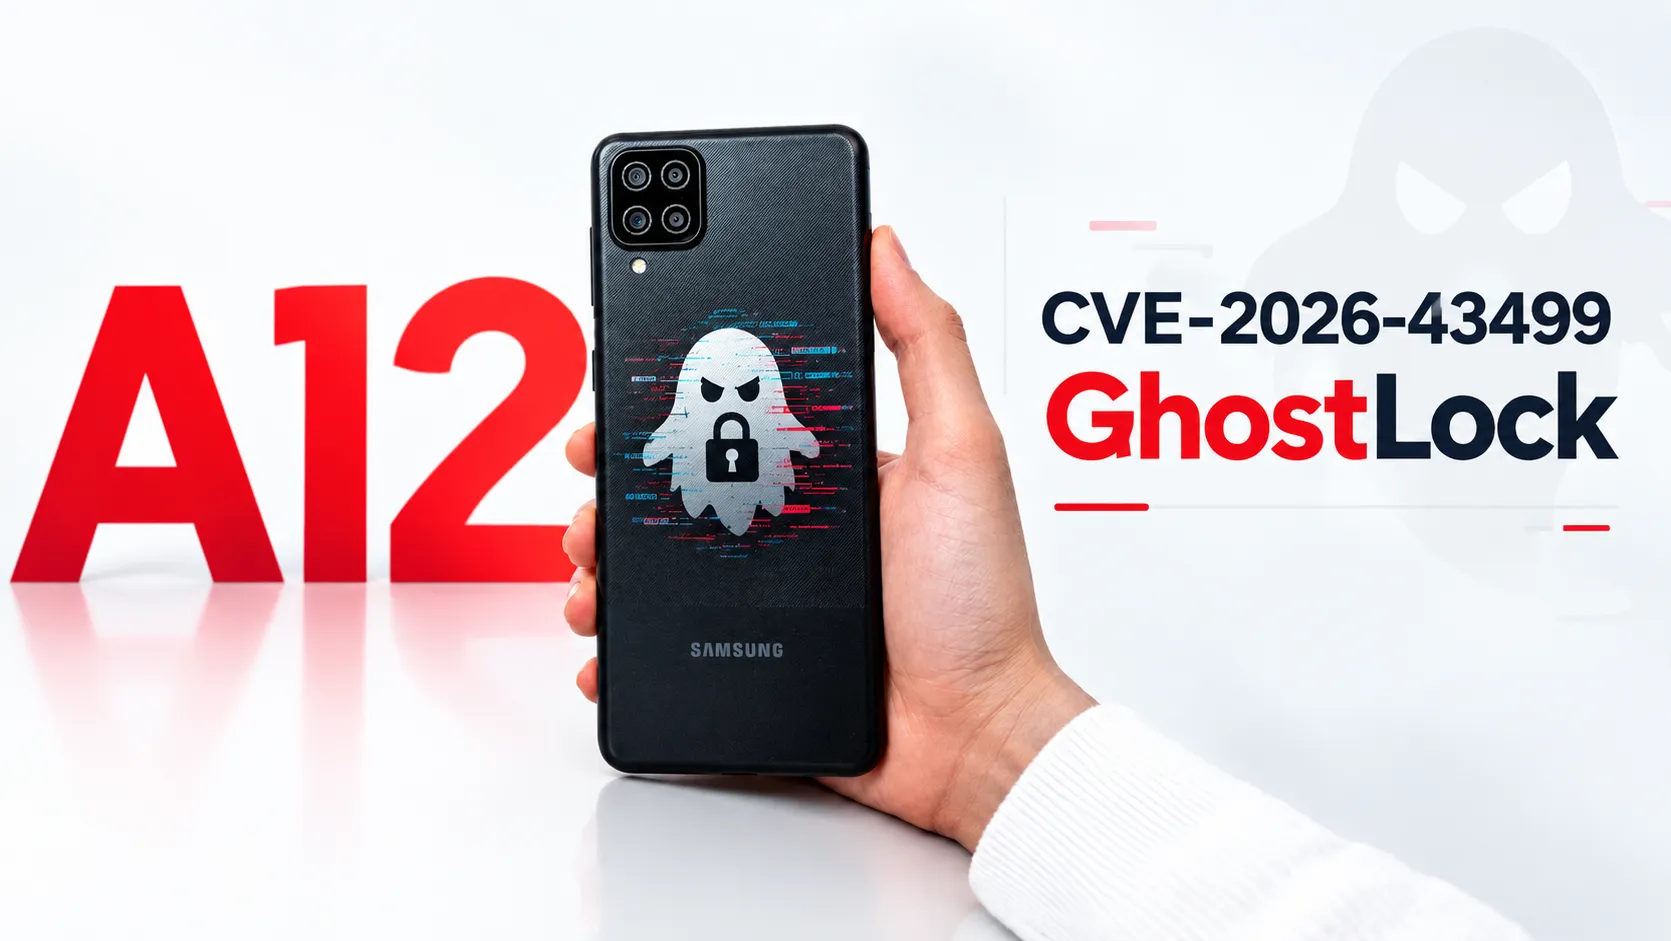
A12 GhostLock नाम का एक नया ओपन-सोर्स पैकेज रिलीज़ हुआ है, जिसका दावा है कि यह Windows कंप्यूटर से एक क्लिक में Samsung Galaxy A12 (SM-A125F) को रूट कर सकता है। यह टूल GhostLock पर बना है, एक Linux kernel flaw जिसे CVE-2026-43499 के नाम से ट्रैक किया जाता है, और इसका निशाना एक ऐसा फोन है जहां locked bootloader की वजह से रूट के सभी आम तरीके बंद हैं। यह प्रोजेक्ट 25 अक्टूबर 2026 को GitHub पर आया है, इसके पहले रिलीज़ के साथ, और अभी कोई star नहीं है, और इसके दावों की अभी कोई स्वतंत्र जांच नहीं हुई है।
GhostLock क्या है और यहां यह क्यों अहम है
प्रोजेक्ट के दस्तावेजों में GhostLock को kernel के rtmutex और futex-PI कोड में एक use-after-free flaw बताया गया है। दस्तावेजों के अनुसार, यह flaw Linux kernel के बहुत बड़े दायरे को प्रभावित करता है, जब एक आम configuration option चालू हो, और इसे बिना किसी खास privilege के आम threading और futex system call से ट्रिगर किया जा सकता है। प्रोजेक्ट के अनुसार, यह flaw अप्रैल 2026 में रिपोर्ट हुआ, कुछ दिनों में ठीक हुआ, मई में backport हुआ, और जुलाई 2026 में सार्वजनिक रूप से disclosed हुआ। यह timeline अहम है: यह किसी नए vulnerability का खुलासा नहीं है, बल्कि एक ऐसे bug पर बना रिलीज़ है जो पहले ही upstream में पैच हो चुका है।
Galaxy A12 का मामला खास है। निशाना Android 12 और kernel 4.19.188 पर चलने वाला SM-A125F है, जिसका bootloader locked है और SELinux enforcing मोड में है। दस्तावेजों का तर्क है कि KernelSU को एक kernel driver चाहिए जो यह फोन लोड नहीं कर सकता, APatch और Magisk को एक पैच किया हुआ boot image चाहिए जिसे locked bootloader flash नहीं होने देगा, और मौजूदा GhostLock port को module loading चाहिए जो इस kernel में मुमकिन नहीं है। इसलिए A12 GhostLock kernel को पैच करने के बजाय अपनी खुद की userspace root stack लेकर आता है।
टूल कैसे काम करने का दावा करता है
यह पैकेज एक Windows प्रोग्राम है जो USB debugging के जरिए फोन को चलाता है। यह फोन को reboot करता है, exploit चलाता है, और फिर तीन स्तरों की जांच करता है: SELinux permissive मोड में बदला या नहीं, फोन उसी boot पर जिंदा और सही-सलामत है या नहीं, और एक parked process user id 0 के साथ चल रहा है या नहीं। तीनों जांच पास होने पर ही यह अपनी root layer और ऐप्स इंस्टॉल करता है।
यह root layer userspace से KernelSU की नकल करती है: इसमें su, ksud, magisk और resetprop कमांड मिलते हैं, एक grant dialog मिलता है जो हर ऐप के root request पर यूज़र से allow या deny पूछता है, और बिना reboot के overlay mount के जरिए hot module install मिलता है। इसके बाद तीन असली ऐप्स को dialog से गुजारा गया और उनके चलाए गए असली कमांड से उनकी जांच की गई: Neo Backup, App Manager और Shizuku, जिसमें Shizuku का सर्वर आम ADB shell स्तर पर नहीं, बल्कि root के तौर पर चला।
भरोसा, सीमाएं और जोखिम
भरोसे के मामले में रिलीज़ नोट्स असामान्य रूप से साफ हैं। क्योंकि इसके पीछे की तकनीक kernel के किसी data structure को खराब कर सकती है, इसलिए कोशिश के दौरान फोन कभी-कभी panic होकर reboot हो जाता है। दस्तावेजों में टेस्ट डिवाइस पर पहली कोशिश में 12 में से 9 बार सफल root दर्ज है, और तीन कोशिशों के अंदर सभी 12 रन में सफलता मिली है, जिसमें panic के बाद data सुरक्षित रहा। Root reboot पर खत्म हो जाता है, क्योंकि कुछ भी flash नहीं होता और bootloader locked रहता है।
सीमाएं बहुत सख्त हैं। यह टूल सिर्फ Android 12 और kernel 4.19.188 वाले SM-A125F पर काम करता है, क्योंकि kernel address उसी build के लिए hard code किए गए हैं। कोई दूसरा build मैच नहीं करेगा, और पैच किए हुए kernel पर इसे चलाने पर यह साफ तौर पर fail हो जाता है, ऐसा दस्तावेजों में कहा गया है। Capability set भी आंशिक है, इसलिए कुछ चीजें काम नहीं करतीं, जिनमें iptables पर आधारित firewall ऐप्स शामिल हैं, और इसके साथ मिलने वाले manager को खुद इसके लेखक ने एक demo बताया है, कोई hardened security boundary नहीं।
जोखिम भी असली हैं। Root करने से Samsung Knox ट्रिप हो सकता है, warranty खत्म हो सकती है, और banking और DRM ऐप्स टूट सकते हैं। रिलीज़ में चेतावनी दी गई है कि इसे किसी ऐसे डिवाइस पर न चलाएं जो आपका नहीं है। पाठकों को यह भी ध्यान रखना चाहिए कि इस प्रोजेक्ट का एक ही contributor है और अभी इसकी कोई स्वतंत्र समीक्षा नहीं हुई है, इसलिए इसके verification दावों को तब तक अप्रमाणित मानना चाहिए, जब तक दूसरे लोग इसे दोहरा न लें।
Galaxy A12 मालिकों के लिए इसका क्या मतलब है
इस खास मॉडल के मालिकों के लिए यह रिलीज़ इसलिए अहम है, क्योंकि यह वहां एक रास्ता देता है जहां आम टूल कोई रास्ता नहीं देते, वह भी bootloader unlock किए बिना। बाकी सबके लिए इससे ज्यादा कुछ नहीं बदलता: flaw पैच हो चुका है, टूल सिर्फ एक डिवाइस का है, और root reboot पर गायब हो जाता है। इसकी बड़ी अहमियत एक case study के तौर पर है, जो दिखाती है कि locked-down फोन पर userspace root stack कितनी दूर जा सकती है, और rooting की दुनिया अब kernel पैच करने के बजाय KernelSU की नकल पर कितनी निर्भर हो गई है।