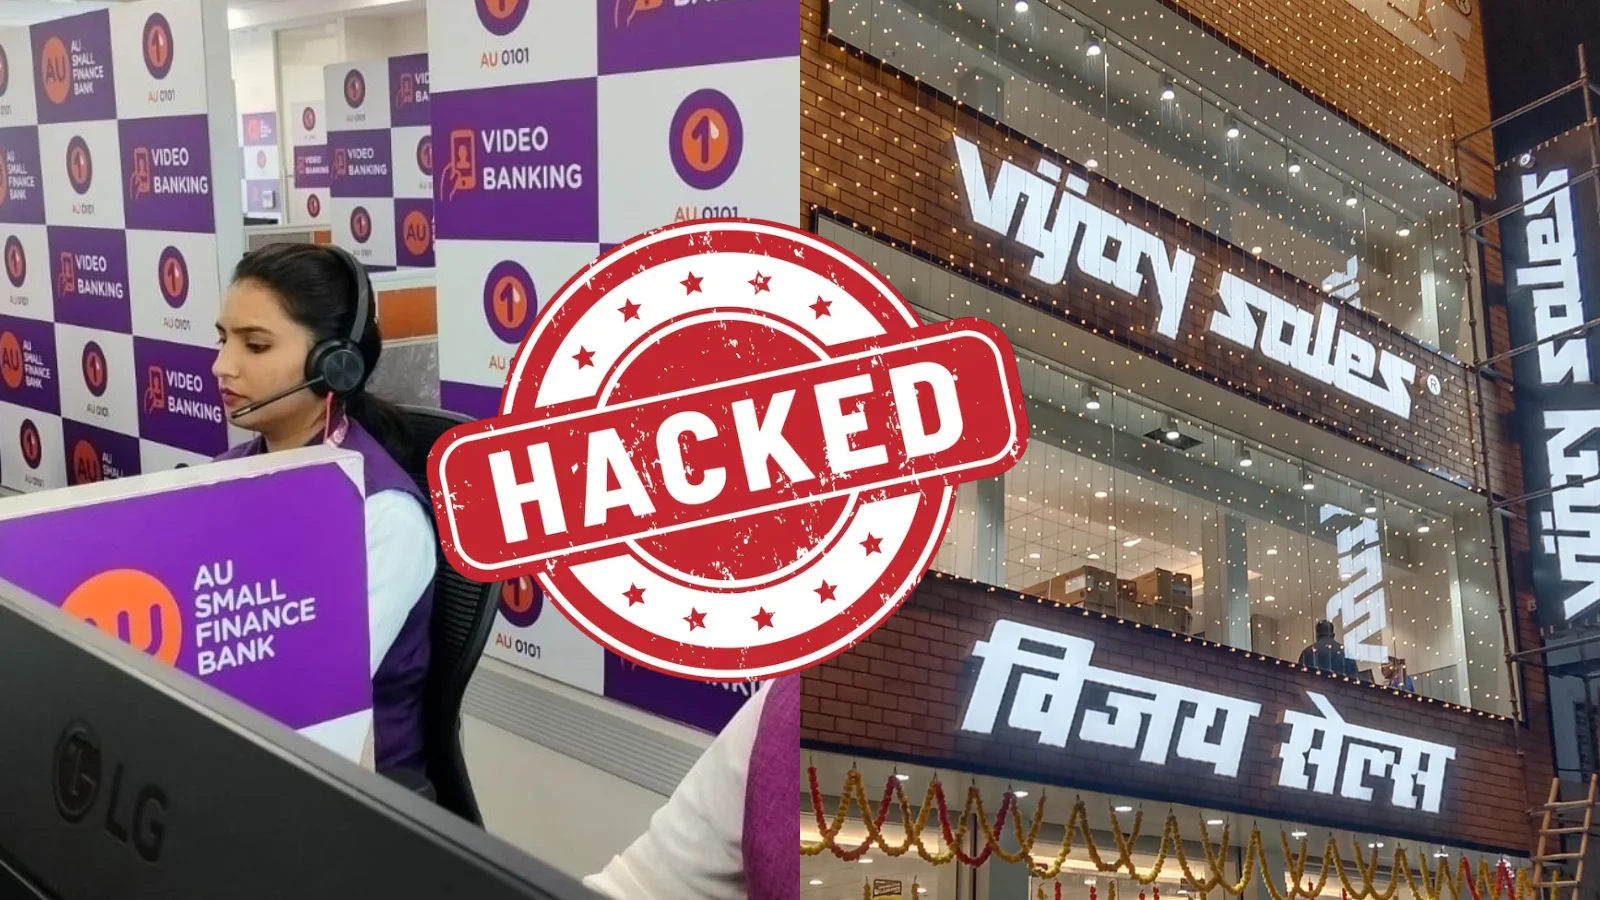
भारतीय बैंकिंग और रिटेल क्षेत्र की बड़ी कंपनियां इस समय साइबर अपराधियों के निशाने पर आ गई हैं। दो अलग-अलग मामलों ने कंपनियों और आम नागरिकों की सुरक्षा को लेकर चिंता बढ़ा दी है।
एक तरफ एक हैकिंग ग्रुप ने AU स्मॉल फाइनेंस बैंक में सेंध का दावा किया है और संवेदनशील ग्राहक जानकारी व कंपनी के आंतरिक डेटा को लीक करने की धमकी दी है।
दूसरी तरफ इलेक्ट्रॉनिक्स रिटेलर विजय सेल्स की सुरक्षा में सेंध का मामला सामने आया है, जिसमें सुपर एडमिनिस्ट्रेटर एक्सेस और लाखों रिकॉर्ड डार्क वेब पर बिक्री के लिए उपलब्ध बताए जा रहे हैं।
AU स्मॉल फाइनेंस बैंक को लेकर हैकर्स का दावा
Hackmanac के एक पोस्ट के मुताबिक ScarlettGroup नामक ग्रुप ने AU स्मॉल फाइनेंस बैंक का डेटा लीक करने की धमकी दी है।
हैकर्स का दावा है कि उनके हाथ बैंक का बेहद संवेदनशील डेटा लग गया है। इसमें ग्राहकों के दस्तावेज जैसे केवाईसी रिकॉर्ड, पहचान पत्र, क्रेडिट रिपोर्ट, बैंक स्टेटमेंट, लोन आवेदन और साइन किए गए एग्रीमेंट शामिल हैं।
उनका यह भी दावा है कि उन्होंने कर्मचारी जानकारी, लॉगिन हिस्ट्री, इंश्योरेंस रिकॉर्ड और ऑडिट लॉग्स जैसे बैंक के आंतरिक डेटा को भी एक्सेस कर लिया है।
ये हैकिंग ग्रुप के दावे हैं और इनकी स्वतंत्र रूप से पुष्टि नहीं हुई है।
AU स्मॉल फाइनेंस बैंक ने क्या कहा है
AU स्मॉल फाइनेंस बैंक ने टेक टीम को बताया है कि वह अपने डेटा की सुरक्षा से जुड़ी एक लीक की जांच कर रहा है।
बैंक के मुताबिक यह मामला सेल्सफोर्स द्वारा मैनेज और होस्ट किए गए एक सॉफ्टवेयर-एज-ए-सर्विस प्लेटफॉर्म से जुड़ा है, जहां वाहन लोन लेने वाले ग्राहकों से संबंधित कुछ डेटा मौजूद है।
बैंक ने हैकिंग ग्रुप के ग्राहक दस्तावेजों और आंतरिक सिस्टम को लेकर किए गए व्यापक दावों की पुष्टि नहीं की है।
विजय सेल्स का एक्सेस बिक्री के लिए
विजय सेल्स के मामले में Dark Web Informer के एक पोस्ट के मुताबिक shinymontanna नाम के हैंडल से डार्क वेब पर रिटेलर का सुपर एडमिनिस्ट्रेटर एक्सेस करीब 25,000 डॉलर, यानी करीब 21 लाख रुपये में बेचने का ऑफर दिया गया है।
बेचने वाले का दावा है कि उसके पास 30 लाख से ज्यादा ऑर्डर के रिकॉर्ड, 15 हजार कर्मचारियों की जानकारी और करीब 1.4 लाख वेंडर्स के बिलिंग रिकॉर्ड हैं।
दावा किया गया है कि एडमिनिस्ट्रेटिव एक्सेस में सिर्फ ग्राहकों की जानकारी ही नहीं, बल्कि पेमेंट हिस्ट्री, बैंक ट्रांसफर रिकॉर्ड, इन्वेंट्री और फाइनेंशियल रिपोर्ट भी शामिल हैं।
हैकर्स का यह भी दावा है कि वे इन सिस्टम में बदलाव कर सकते हैं और सबूत के तौर पर उन्होंने एडमिन डैशबोर्ड के स्क्रीनशॉट भी पोस्ट किए हैं।
आम ग्राहकों के लिए यह क्यों अहम है
ये हमले सिर्फ कंपनियों तक सीमित नहीं हैं, क्योंकि लीक हुए व्यक्तिगत दस्तावेज, संपर्क विवरण और वित्तीय जानकारी का गलत इस्तेमाल हो सकता है।
साइबर अपराधी ऐसे डेटा से फ्रॉड कर सकते हैं, किसी और के नाम पर फर्जी लोन ले सकते हैं या बैंकिंग धोखाधड़ी कर सकते हैं।
इसलिए बैंक और बड़े रिटेलरों के ग्राहकों को असामान्य मैसेज, कॉल या लेनदेन पर नजर रखनी चाहिए और कुछ भी संदिग्ध दिखने पर तुरंत अपने बैंक को बताना चाहिए।
कंपनियों के लिए भी यह एक कड़ा सबक है। ग्राहकों का भरोसा सिर्फ उत्पाद और सेवाएं बेचने से नहीं, बल्कि इस तरह के डेटा को सुरक्षित रखने से बनता है।